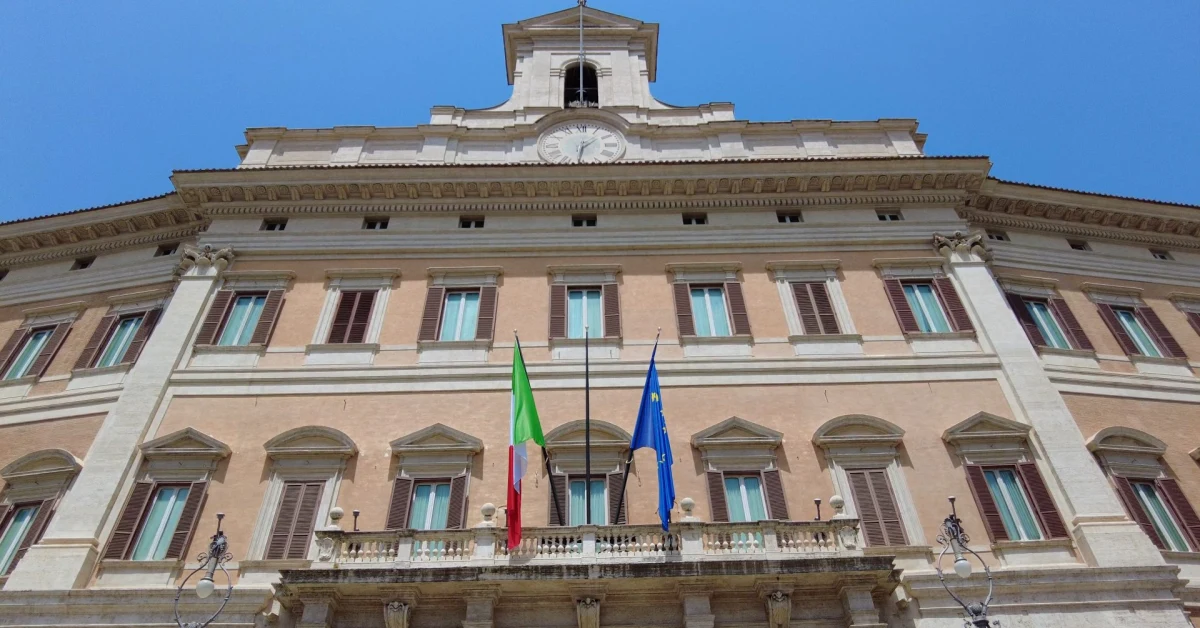
Un'ondata di attacchi informatici ha colpito nei giorni scorsi i sistemi della Camera dei Deputati, compromettendo anche alcune caselle di posta elettronica istituzionale di parlamentari. Tra queste figura quella della premier Giorgia Meloni, nella sua veste di deputata. La notizia, diffusa da fonti parlamentari, conferma una crescente pressione malevola contro le infrastrutture digitali delle istituzioni italiane.
Da Montecitorio filtra una linea prudente. L'attacco non è considerato un'emergenza e rientra in una casistica che, secondo i tecnici, si presenta con cadenza quotidiana. Le misure di protezione sono state attivate immediatamente, con il coinvolgimento diretto dell'Agenzia per la cybersicurezza nazionale, con cui la Camera mantiene un protocollo operativo specifico per la gestione degli incidenti informatici.
Protezioni attive e funzionalità sospese
Le contromisure adottate possono prevedere, come da prassi consolidata, la temporanea disattivazione di alcune funzionalità dei sistemi informatici. Si tratta di un passaggio tecnico volto a limitare la superficie esposta agli attaccanti e a isolare eventuali vettori di intrusione, senza compromettere l'operatività complessiva dell'istituzione. La scelta di disattivare servizi accessori è una pratica standard nelle procedure di contenimento delle minacce informatiche.
Il quadro che emerge è più ampio rispetto al solo perimetro di Montecitorio. Da giorni si registra un'intensificazione di tentativi analoghi e di pressioni sui sistemi informatici di altre istituzioni nazionali, europee e internazionali. Un elemento che suggerisce un'attività coordinata o quantomeno una fase di particolare aggressività nel panorama delle minacce ibride.
Un fenomeno strutturale, non episodico
La vicenda della Camera si inserisce in un contesto in cui la sicurezza informatica delle istituzioni pubbliche è diventata un fronte permanente di confronto. Gli attacchi di tipo phishing, spear-phishing e accesso non autorizzato alle caselle di posta rappresentano le tipologie più diffuse, perché sfruttano la vulnerabilità umana prima ancora di quella tecnica. Le caselle dei parlamentari, in particolare, sono bersagli sensibili per la mole di informazioni riservate che veicolano.
La collaborazione con l'ACN rientra in un modello di difesa coordinata che vede l'agenzia nazionale come punto di raccordo tra le amministrazioni. Il protocollo attivo con Montecitorio consente una risposta rapida e una condivisione tempestiva degli indicatori di compromissione, così da estendere le difese anche agli altri enti interessati. La priorità resta la continuità operativa delle istituzioni, garantita anche a costo di sacrificare temporaneamente alcune funzionalità.
Per approfondire i profili giuridici e le ricadute sulla cybersicurezza istituzionale, si rimanda all'analisi dedicata alle misure di protezione adottate dalle amministrazioni pubbliche e alle procedure di risposta dell'ACN. La vicenda conferma che la partita della sicurezza digitale si gioca ormai su un piano quotidiano, con attacchi che non cercano necessariamente il colpo eclatante ma la persistenza nel tempo.